Domain insolvenzwelle.de kaufen?
Wir ziehen mit dem Projekt
insolvenzwelle.de um.
Sind Sie am Kauf der Domain
insolvenzwelle.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain insolvenzwelle.de kaufen?
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
Was ist die Funktion eines Chassis Intrusion Headers?
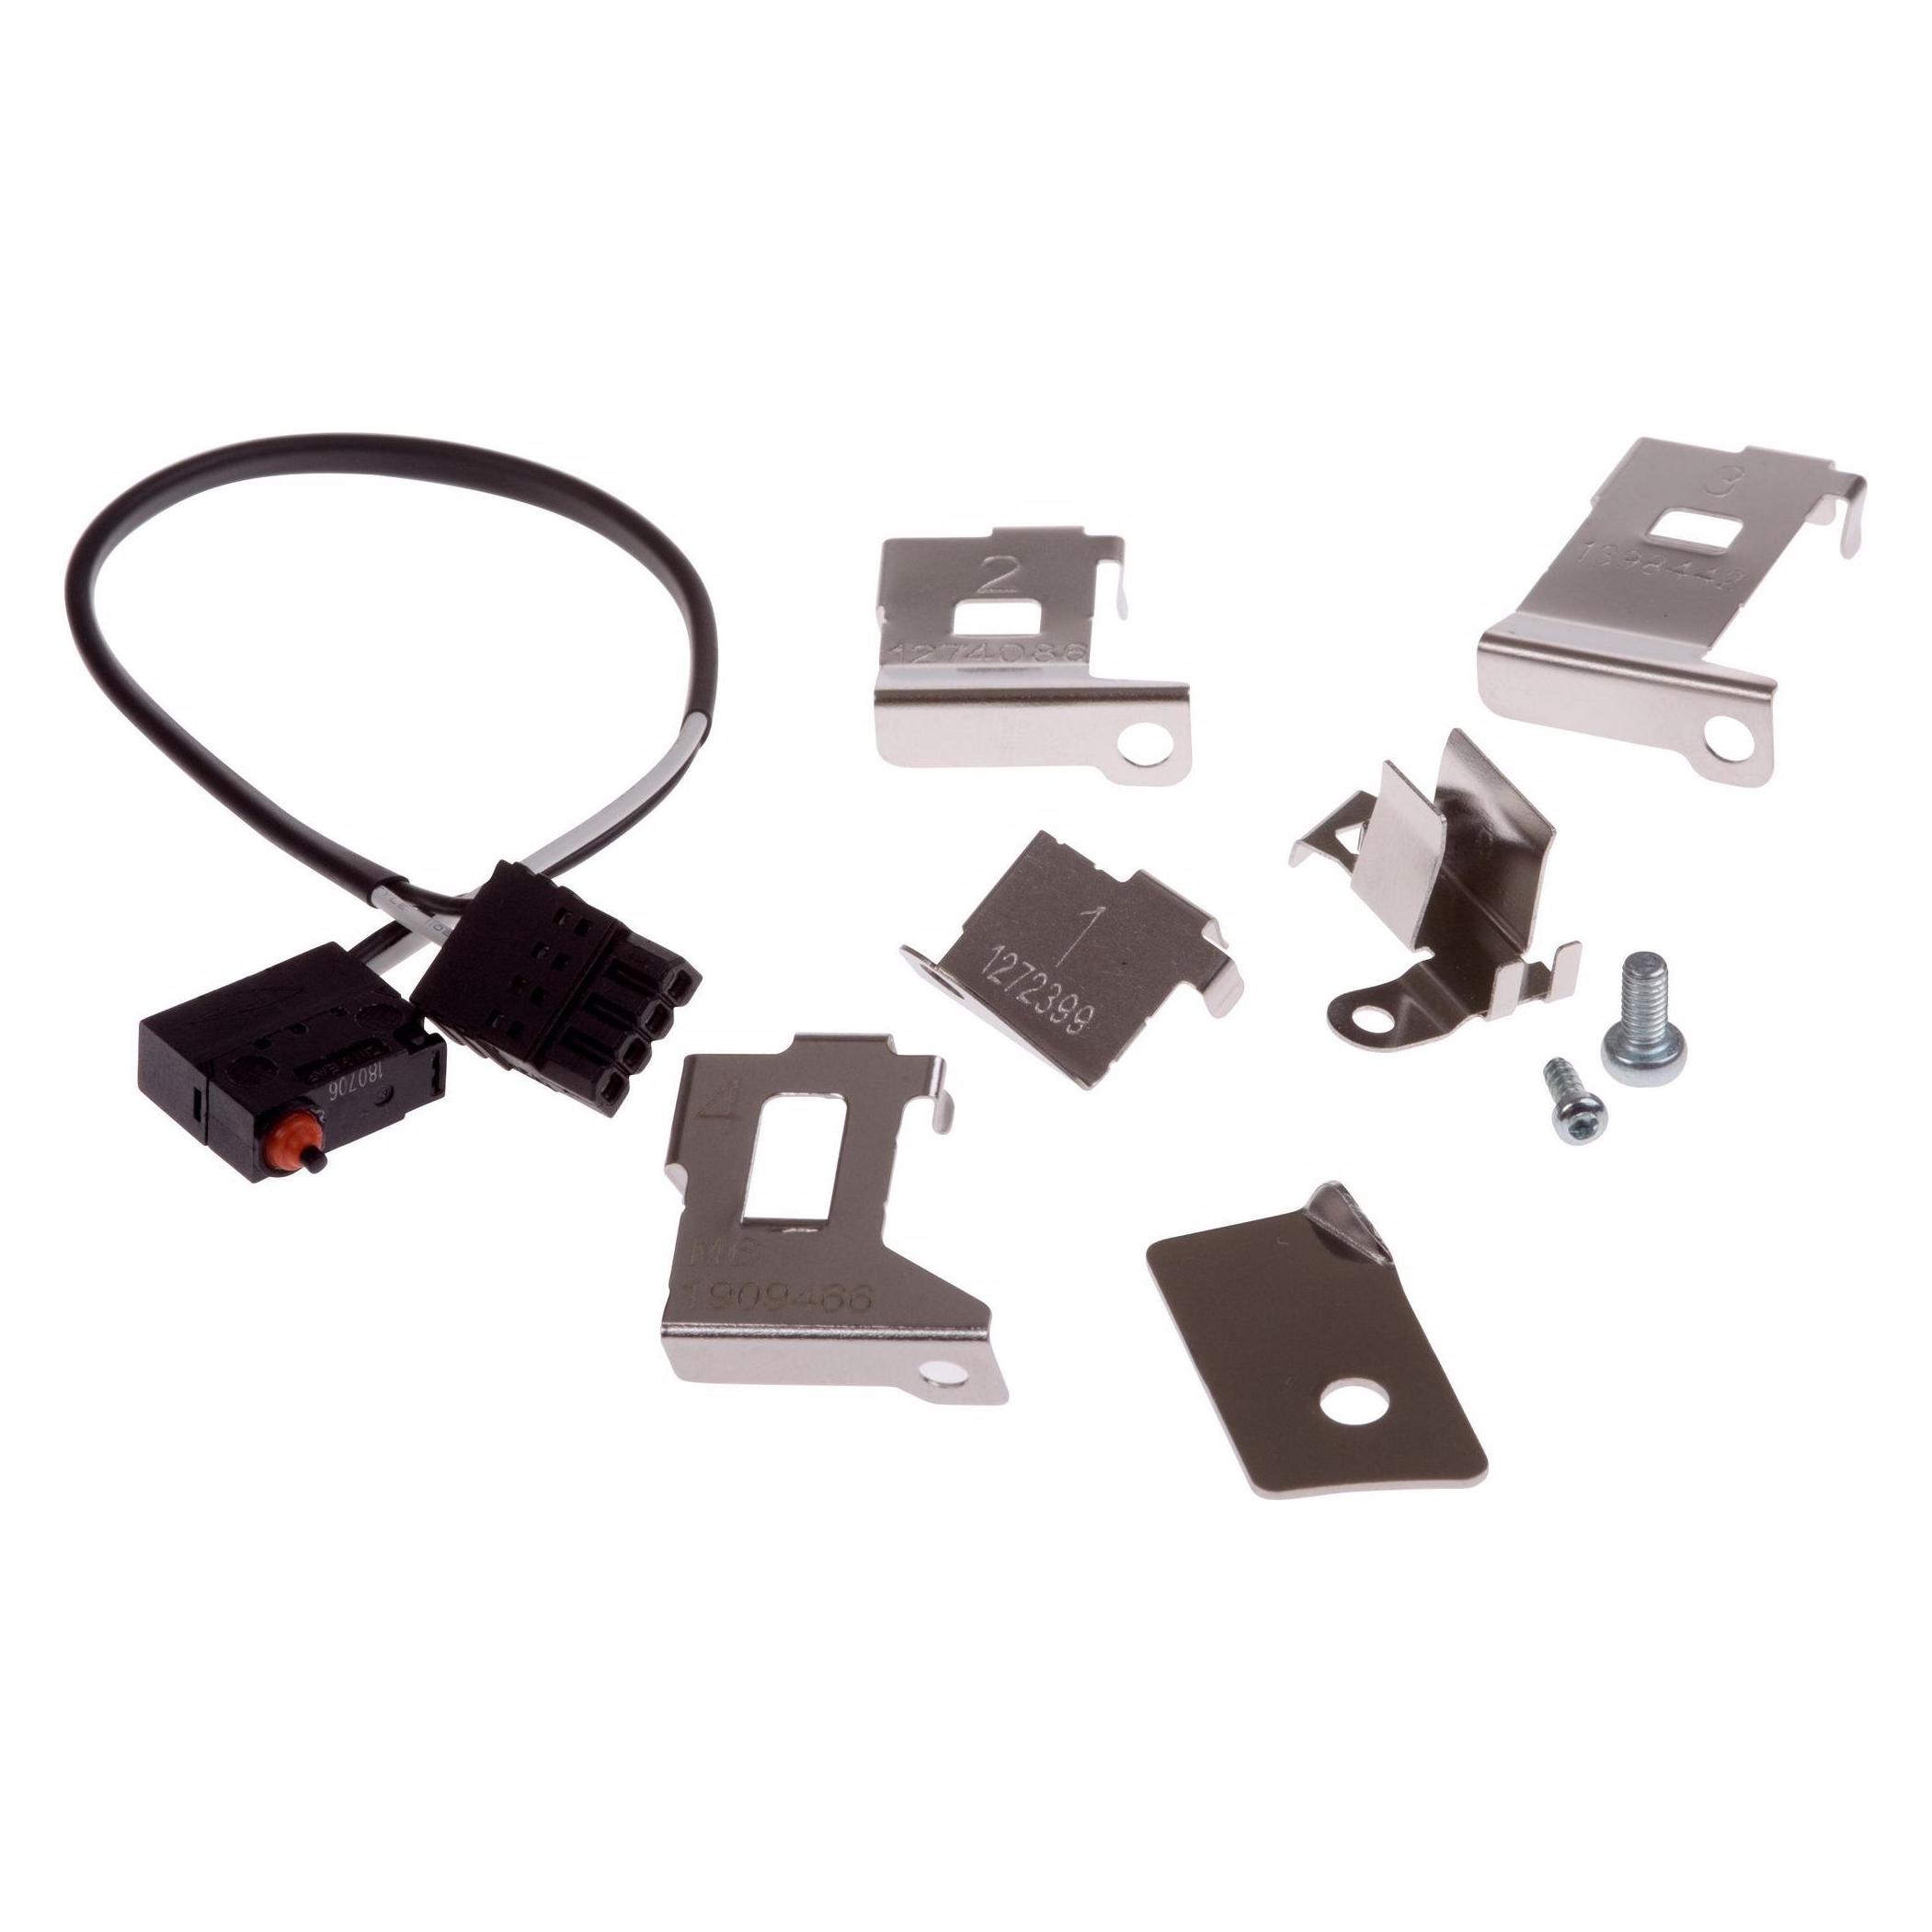
Ein Chassis Intrusion Header ist ein Anschluss auf dem Motherboard eines Computers, der es ermöglicht, einen Sensor anzuschließen, der erkennt, ob das Gehäuse des Computers geöffnet wurde. Die Funktion dieses Headers besteht darin, dem System mitzuteilen, ob das Gehäuse manipuliert wurde, um unbefugten Zugriff auf die Hardware zu verhindern. Wenn der Sensor auslöst, kann das System entsprechend reagieren, beispielsweise durch das Auslösen eines Alarms oder das Herunterfahren des Systems. **

Ähnliche Suchbegriffe für Intrusion
Top-Angebote
Produkte zum Begriff Intrusion:
-
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1181,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Gateway Anti-Malware Intrusion PREVENTI Software 1 Jahre (01-SSC-1976)Produktbeschreibung: SonicWall Gateway Anti-Malware, Intrusion Prevention and Application Control for NSA 2650 - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Tools zum Entfernen von Adware & Malware, Appliance-Software, Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen, Entwickelt für: NSa 2650, 2650 High Availability, 2650 TotalSecure2100,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rüstmann, Nils: Der Gläubigerschutz in der präventiven RestrukturierungDer Gläubigerschutz in der präventiven Restrukturierung , While preventive restructuring procedures have a long tradition in English law, German law only very recently provided a framework following the implementation of 2021's European Restructuring Directive. Against this background, Nils Rüstmann compares the protection of creditors under English and German restructuring law. , Reflektoren > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20250128, Titel der Reihe: Veröffentlichungen zum Verfahrensrecht##, Autoren: Rüstmann, Nils, Auflage: 25001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 573, Themenüberschrift: LAW / Arbitration, Negotiation, Mediation, Keyword: Moratorium; Restrukturierungsplan; Restrukturierungsrichtlinie; Stabilisierung; scheme of arrangement, Fachschema: Rechtsvergleich~International (Recht)~Internationales Recht~Privatrecht~Zivilgesetz~Zivilrecht~Prozess (juristisch) / Zivilprozess~Zivilprozess - Zivilprozessordnung - ZPO~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache~Finanzwirtschaft~Wirtschaftsgesetz~Wirtschaftsrecht, Fachkategorie: Rechtsvergleichung~Internationales Privatrecht und Kollisionsrecht~Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein~Finanzrecht, allgemein~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 232, Breite: 155, Höhe: 33, Gewicht: 564, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,114,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **

Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Intrusion:
-
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1181,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Was ist die Funktion eines Chassis Intrusion Headers?
Ein Chassis Intrusion Header ist ein Anschluss auf dem Motherboard eines Computers, der es ermöglicht, einen Sensor anzuschließen, der erkennt, ob das Gehäuse des Computers geöffnet wurde. Die Funktion dieses Headers besteht darin, dem System mitzuteilen, ob das Gehäuse manipuliert wurde, um unbefugten Zugriff auf die Hardware zu verhindern. Wenn der Sensor auslöst, kann das System entsprechend reagieren, beispielsweise durch das Auslösen eines Alarms oder das Herunterfahren des Systems. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
Ähnliche Suchbegriffe für Intrusion
-
SonicWALL Gateway Anti-Malware Intrusion PREVENTI Software 1 Jahre (01-SSC-1976)Produktbeschreibung: SonicWall Gateway Anti-Malware, Intrusion Prevention and Application Control for NSA 2650 - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Tools zum Entfernen von Adware & Malware, Appliance-Software, Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen, Entwickelt für: NSa 2650, 2650 High Availability, 2650 TotalSecure2100,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rüstmann, Nils: Der Gläubigerschutz in der präventiven RestrukturierungDer Gläubigerschutz in der präventiven Restrukturierung , While preventive restructuring procedures have a long tradition in English law, German law only very recently provided a framework following the implementation of 2021's European Restructuring Directive. Against this background, Nils Rüstmann compares the protection of creditors under English and German restructuring law. , Reflektoren > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20250128, Titel der Reihe: Veröffentlichungen zum Verfahrensrecht##, Autoren: Rüstmann, Nils, Auflage: 25001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 573, Themenüberschrift: LAW / Arbitration, Negotiation, Mediation, Keyword: Moratorium; Restrukturierungsplan; Restrukturierungsrichtlinie; Stabilisierung; scheme of arrangement, Fachschema: Rechtsvergleich~International (Recht)~Internationales Recht~Privatrecht~Zivilgesetz~Zivilrecht~Prozess (juristisch) / Zivilprozess~Zivilprozess - Zivilprozessordnung - ZPO~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache~Finanzwirtschaft~Wirtschaftsgesetz~Wirtschaftsrecht, Fachkategorie: Rechtsvergleichung~Internationales Privatrecht und Kollisionsrecht~Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein~Finanzrecht, allgemein~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 232, Breite: 155, Höhe: 33, Gewicht: 564, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,114,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Haarmeyer, Hans: Vergütung in Krise, Sanierung und InsolvenzVergütung in Krise, Sanierung und Insolvenz , Zum Werk Mehr als 20 Jahre nach Inkrafttreten der InsO liegt die erste empirische Untersuchung zur Praxis des Vergütungsrechts vor und zeigt massive Mängel auf. Als erster Kommentar basiert die 7. Auflage dieses Standardkommentars auf diesen empirischen Erkenntnissen und bringt sie in einen systematischen Zusammenhang. Zugleich werden erstmals in der 7. Auflage alle Vergütungsarten rund um Krise, Sanierung und Insolvenz in einer Kommentierung zusammengefasst, zeigt Verbindungslinien auf und gibt erstmals Maßgaben für die Praxis. Die vollständig neu bearbeitete 7. Auflage bringt das gesamte Vergütungsrecht in Krise, Sanierung und Insolvenz auf den neusten Stand. Vorteile auf einen Blick Kommentierung aller Vergütungsarten für Beratung, Sanierung, Restrukturierung und Insolvenzverwaltung Vergütungsrechtlicher Leitfaden für GmbH-Geschäftsführerinnen und GmbH-Geschäftsführer in der Krise systematische Rechtsprechungsübersichten ausführliche Prüfkriterien für Vergütungsanträge Prüfungsleitfäden für Gläubigerinnen und Gläubiger und die Unternehmensberatung wirtschaftliche Betrachtung professioneller Krisen- und Insolvenzverwaltung Zur Neuauflage Die 7. Auflage ist die erste Kommentierung aller vergütungsrechtlichen Tätigkeiten rund um Krise, Sanierung und Insolvenzverwaltung und damit ein unverzichtbarer Ratgeber für Unternehmensberatung, Sanierung und Insolvenzverwaltung. Auf dem Stand des Jahres 2023 kommentiert er die Vergütungen nach der InsO, dem StaRUG, des JVEG und der EuInsVO für Sachverständige sowie erstmals auch die vergütungsrechtlichen Regelungen im Aktien- und GmbH-Recht. Der Haarmeyer/Mock gehört zu den bei den meisten Insolvenzgerichten in Deutschland genutzten Kommentaren. Zielgruppe Für Insolvenzverwalterinnen und Insolvenzverwalter, Richterschaft, Rechtspflegerinnen und Rechtspfleger, Gläubigervertreterinnen und Gläubigervertreter, Rechtsanwaltschaft, Banken, beratende Berufe und Insolvenzbetroffene. , Sonstige > Beleuchtung , Auflage: 7., neu bearbeitete Auflage, Erscheinungsjahr: 20240419, Produktform: Leinen, Titel der Reihe: Beck Kurzkommentare#52#, Autoren: Haarmeyer, Hans~Mock, Sebastian, Edition: NED, Auflage: 24007, Auflage/Ausgabe: 7., neu bearbeitete Auflage, Seitenzahl/Blattzahl: 881, Keyword: Dienstleister; Festsetzung der Vergütung; InsVV; Insolvenzgläubiger; Insolvenzverwalter; Kosten; Vergütung Sanierungsberater; Vergütung Treuhändler; Vergütungsantrag; Vergütungstabellen; Verwaltervergütung; angemessene Vergütung in der Eigenverwaltung, Fachschema: Insolvenz - Insolvenzrecht, Fachkategorie: Rechtswissenschaft, allgemein, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 881 Blätter, Länge: 200, Breite: 142, Höhe: 53, Gewicht: 1013, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,129,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WatchGuard Intrusion Prevention Service 1-yr for Firebox M570 (WGM57131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1834,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.